[정보통신신문=서유덕기자]
인공지능(AI)을 악용한 사이버보안 위협에 효과적으로 대응을 위해 기업 조직 내 보안 거버넌스 체계를 정비하고 AI를 적극 활용하는 방안이 필요하다는 업계 제언이 나왔다.
시스코코리아는 13일 서울 강남구 시스코코리아 오피스에서 미디어 라운드테이블을 열어 AI 시대의 사이버 위협 동향과 기업들의 방어 역량을 분석한 ‘릴렌트리스 디펜스 보고서’를 발표하고 최신 보안 액세스 서비스 엣지(SASE) 전략을 공개했다.
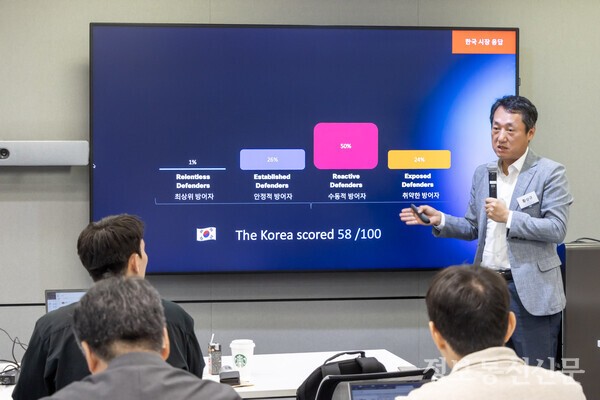
먼저 황성규 시스코코리아 보안사업총괄 상무가 발표에 나서 전 세계 30개국 보안 전문가 8000명을 대상으로 진행한 조사 결과를 바탕으로 글로벌 및 국내 사이버 보안 인사이트를 제시했다.
보고서에 따르면, 전 세계 기업의 사이버 방어 역량 평균은 100점 만점에 64점이었으며, 한국은 이보다 낮은 58점에 머물렀다. 시스코가 보안 커버리지, 대응 속도, 조직 내 마찰 등을 종합해 최상위 보안 역량을 갖춘 그룹으로 분류한 ‘릴렌트리스 디펜더(Relentless Defenders, 최상위 방어자)’ 비율은 전 세계적으로 8%였고, 특히 국내 기업은 단 1%에 불과한 것으로 조사됐다.
최근 1년간 비즈니스에 실질적 영향을 미친 사이버 사고를 경험했다는 응답은 전 세계 91%, 국내 80%에 달했다. 이 가운데 3건 중 1건 이상이 AI를 활용한 공격과 연관된 것으로 나타났다.
시스코는 사이버 방어 역량 강화를 가로막는 핵심 원인으로 단순한 기술이나 솔루션 부재보다 ‘조직 내 마찰’과 ‘부서 간 사일로(장벽)’를 꼽았다. 국내 응답자의 76%는 보안, 네트워킹, 정보기술(IT) 팀이 별개로 움직이는 사일로 현상으로 인해 위협 대응 지연을 겪고 있다고 밝혔다.
이 같은 난관을 극복하기 위한 대응 방향으로 시스코는 조직 체계 개편과 AI의 적극적 활용, 거버넌스 확립을 제안했다.
조사 결과, AI를 보안 운영에 도입할 경우 실무자의 위협 탐지 및 대응 속도가 최소 25% 이상 향상되는 것으로 나타났다. 그러나 국내 기업 중 AI 에이전트를 광범위하게 도입한 비율은 5분의 1 수준에 머물렀다.
황 상무는 “최상위 방어자 그룹의 83%가 보안·네트워크·인프라를 하나의 통합 팀으로 운영하고, 86%가 AI 에이전트에 일관된 보안 통제를 적용하고 있다”며 “권한과 책임을 명확히 하고 거버넌스를 정립한 뒤 보안 통제를 확장하는 실전 위주의 대응이 필요하다”고 당부했다.
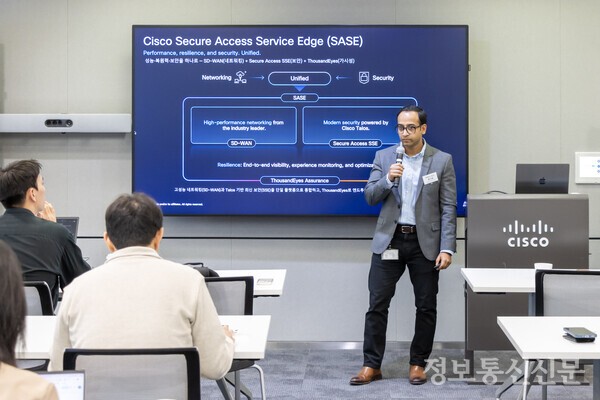
이어 무케시 찬드 탭리얄(Mukesh Chand Tapliyal) 시스코 APJC 지역 SASE 비즈니스 리더는 AI 시대를 겨냥한 시스코의 SASE 전략과 국내 시장 주요 업데이트 사항을 전했다. 무케시 리더에 따르면, 시스코는 지난 7월 29일부터 국내 트래픽을 처리하는 한국 전용 시큐어 액세스(Secure Access) 리전’을 출범했다. 국내 다중 데이터센터 기반의 접속 지점을 구축해 저지연·고성능 환경을 제공하는 동시에 국내 규제 준수 요건을 100% 현지에서 충족할 수 있게 됐다는 설명이다.
또한 무케시 리더는 AI 에이전트가 사람보다 과제당 450% 많은 트래픽을 발생시키며 네트워크 패턴을 변화시키고 있는 만큼, 연결성과 보안을 결합한 SASE 아키텍처가 필수라는 점을 강조했다. 이를 통해 기업 내 섀도 AI 사용과 데이터 유출을 방지하고, 오픈소스 AI 모델과 AI 에이전트의 권한·출처를 실시간 제어함으로써 안전한 AI 활용을 지원한다는 전략이다.